Quando uma empresa compra um equipamento de rede, escolhe um programa de gestão ou instala um dispositivo ligado à Internet, é natural que comece por avaliar o preço, as funcionalidades e a facilidade de utilização. São critérios importantes, porque uma ferramenta tecnológica só faz sentido quando responde a uma necessidade concreta e cabe nos recursos disponíveis.
Há, no entanto, outro aspeto que nem sempre é tão fácil de avaliar no momento da compra: o que acontece ao produto nos anos seguintes. Saber se continuará a receber atualizações, durante quanto tempo terá assistência e como serão comunicadas eventuais falhas de segurança pode ser tão relevante como conhecer as características apresentadas na proposta comercial.
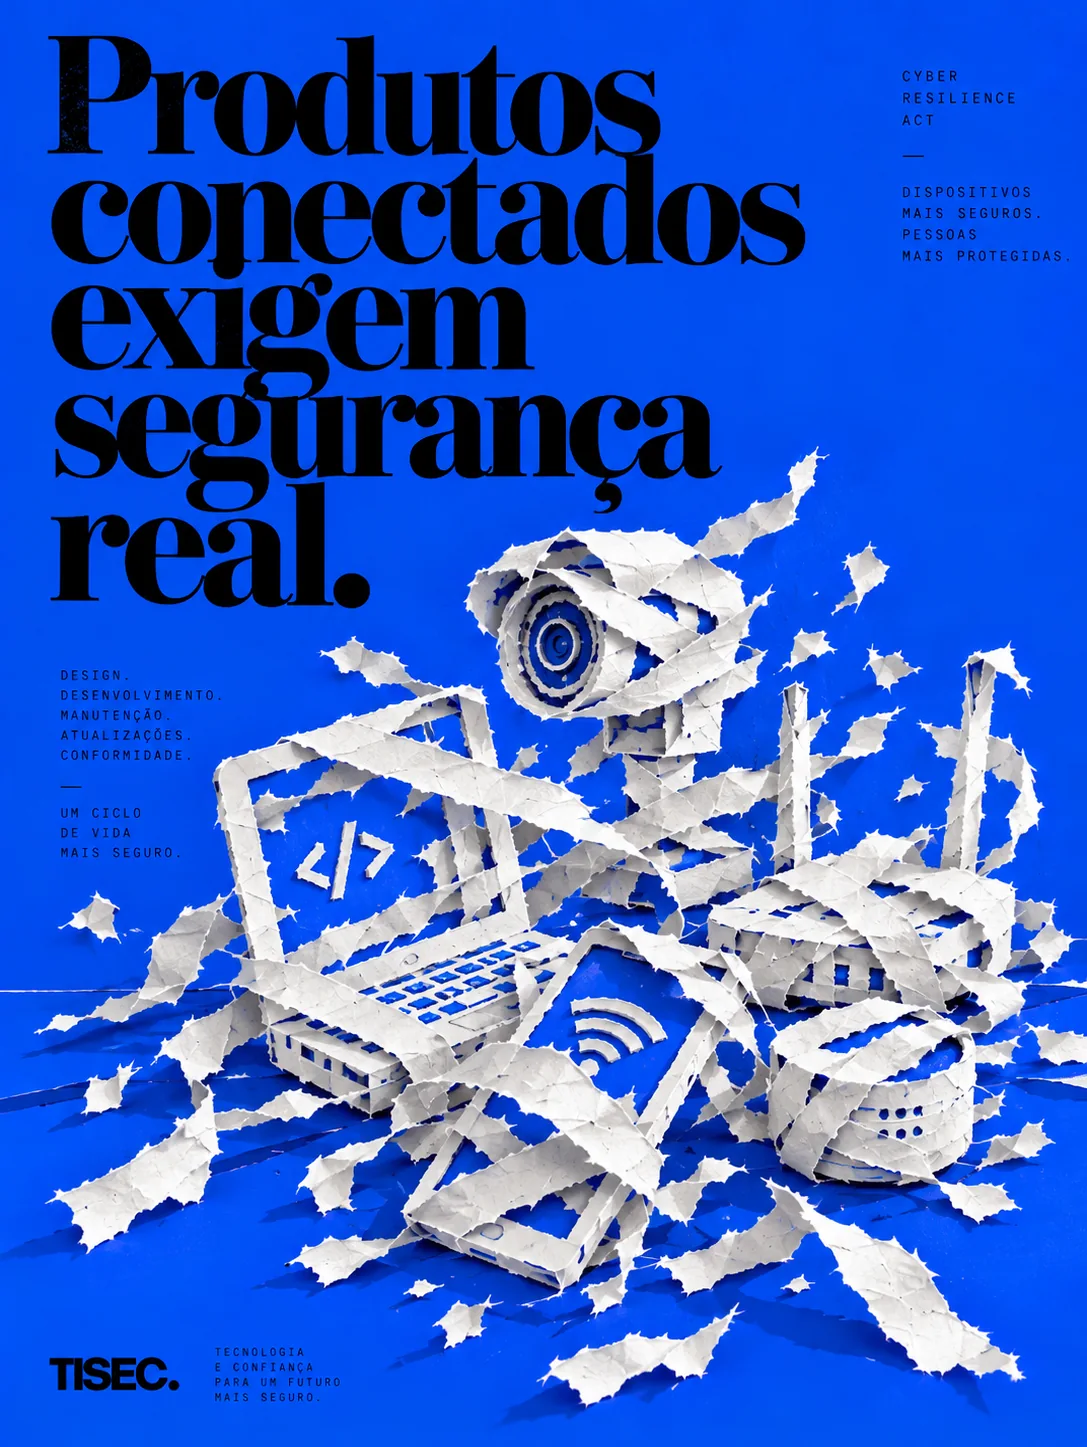
Foi para reforçar a segurança ao longo da vida útil dos produtos digitais abrangidos que a União Europeia aprovou o Cyber Resilience Act, conhecido pela sigla CRA. O regulamento entrou em vigor a 10 de dezembro de 2024 e tem uma aplicação faseada, tendo começado a produzir alguns efeitos antes da entrada em aplicação da maior parte das suas exigências, prevista para 11 de dezembro de 2027.
Desde 11 de setembro de 2026, os fabricantes abrangidos estão sujeitos a obrigações de comunicação de determinadas vulnerabilidades que estejam a ser exploradas ativamente e de incidentes graves que afetem a segurança dos seus produtos. A mudança é relevante para o setor tecnológico, mas também merece ser explicada a quem utiliza esses produtos para trabalhar.
Que produtos estão em causa?
O regulamento dirige-se a produtos com elementos digitais colocados no mercado da União Europeia, abrangendo, dentro do seu âmbito legal, programas informáticos e equipamentos que podem comunicar com outros dispositivos ou redes.
Entre os exemplos que ajudam a compreender o tipo de tecnologia em causa encontram-se determinados equipamentos de rede, dispositivos conectados e produtos de software comercializados para utilização por empresas ou particulares. O enquadramento concreto depende das características do produto, da forma como é disponibilizado e das exclusões previstas na legislação, pelo que não se deve assumir que qualquer serviço digital está automaticamente abrangido.
A ideia central é que a segurança não deve ser considerada apenas no momento em que um produto é desenvolvido e colocado à venda. Ao longo do tempo, podem ser descobertas vulnerabilidades, surgir novas formas de ataque ou tornar-se necessário substituir componentes que deixaram de receber suporte, e é importante que existam mecanismos para lidar com essas situações.
O CRA estabelece requisitos destinados a reforçar essa responsabilidade ao longo do ciclo de vida dos produtos abrangidos, incluindo a forma como os fabricantes avaliam riscos, tratam vulnerabilidades e prestam informação aos utilizadores.
O que mudou em setembro de 2026?
Uma das primeiras medidas a entrar em aplicação diz respeito à comunicação de problemas de segurança considerados particularmente relevantes. Desde 11 de setembro, os fabricantes abrangidos têm de reportar vulnerabilidades dos seus produtos que saibam estar a ser exploradas ativamente, bem como incidentes graves com impacto na segurança desses produtos, nos termos previstos no regulamento.
A comunicação é feita através de uma plataforma europeia criada para esse efeito, e os prazos incluem um aviso inicial no prazo de 24 horas após o fabricante tomar conhecimento da situação e uma notificação mais completa no prazo de 72 horas, seguindo-se os relatórios finais aplicáveis.
Para quem gere uma pequena empresa, estes procedimentos podem parecer distantes da atividade quotidiana, mas respondem a uma questão importante: quando é identificada uma falha relevante num produto utilizado por muitas organizações, é essencial que a informação chegue às entidades competentes e que a situação seja acompanhada de forma estruturada.
Isso não significa que todos os problemas de software passem a ser comunicados publicamente da mesma maneira, nem que um produto se torne automaticamente seguro por estar abrangido pelo regulamento. As obrigações têm condições específicas e não substituem a necessidade de os utilizadores acompanharem as recomendações dos fabricantes e dos seus prestadores de serviços.
O que muda para uma pequena empresa que compra tecnologia?
Para a maioria das pequenas empresas que apenas adquirem e utilizam equipamentos ou programas, o CRA não significa assumir as mesmas obrigações legais de um fabricante. O regulamento distingue diferentes intervenientes no mercado, como fabricantes, importadores e distribuidores, e as responsabilidades dependem do papel desempenhado por cada organização.
Ainda assim, a nova legislação reforça a importância de aspetos que já deveriam fazer parte de uma decisão de compra informada. Antes de escolher uma solução tecnológica, faz sentido perguntar durante quanto tempo serão disponibilizadas atualizações de segurança, como será possível saber quando termina o suporte e quem fica responsável por instalar as correções necessárias.
Imaginemos, por exemplo, um pequeno negócio que decide instalar dispositivos conectados para gerir acessos às instalações. É natural comparar funcionalidades, facilidade de utilização e custos de instalação, mas também convém perceber o que acontece se for descoberta uma vulnerabilidade nesses equipamentos ou se o fabricante deixar de disponibilizar atualizações. A resposta pode influenciar não apenas a segurança, mas a própria continuidade do serviço e o custo de uma futura substituição.
O mesmo raciocínio é válido para um equipamento de rede utilizado no escritório ou para uma solução de software da qual dependam processos importantes. Um preço inicial mais baixo pode representar uma boa escolha, mas só pode ser avaliado corretamente quando se conhece o período de suporte, os custos de manutenção e as condições de funcionamento a médio prazo.
Há quatro perguntas que vale a pena fazer antes de comprar
A primeira é durante quanto tempo o produto terá suporte e atualizações de segurança, porque a duração desse acompanhamento ajuda a perceber se a solução é adequada ao período durante o qual a empresa espera utilizá-la.
A segunda é como serão comunicadas as vulnerabilidades e as correções disponíveis. Um fornecedor que disponibiliza informação clara facilita o trabalho de quem precisa de manter os sistemas atualizados.
A terceira é quem assume cada responsabilidade depois da instalação, nomeadamente no acompanhamento de alertas, na aplicação de atualizações e na resolução de problemas. Nem sempre essas tarefas pertencem à mesma entidade, sobretudo quando a compra, a instalação e a manutenção são realizadas por fornecedores diferentes.
Por fim, importa compreender o que acontece quando o produto chega ao fim do período de suporte ou deixa de responder às necessidades da empresa, de modo a que a sua substituição possa ser planeada e não resulte de uma situação de urgência.
Estas perguntas não exigem conhecimentos jurídicos ou técnicos aprofundados, mas ajudam a comparar propostas de forma mais completa e a evitar decisões baseadas exclusivamente no preço de aquisição.
Segurança não é sinónimo de ausência de falhas
A entrada em aplicação do Cyber Resilience Act não significa que deixarão de existir vulnerabilidades em software ou equipamentos, tal como o cumprimento de requisitos de segurança não elimina, por si só, todos os riscos associados à utilização de tecnologia.
O que o regulamento procura é estabelecer uma base mais exigente para o desenvolvimento, comercialização e acompanhamento dos produtos abrangidos, tornando mais claras as obrigações de quem os coloca no mercado. Para as empresas que os utilizam, esta evolução é também uma oportunidade para atribuir maior importância à manutenção e ao suporte na escolha das soluções tecnológicas.
A compra de um produto digital não termina quando o equipamento é ligado ou quando a aplicação começa a funcionar. A partir desse momento, inicia-se um período durante o qual será necessário assegurar atualizações, acompanhar alterações e, eventualmente, preparar a sua substituição.
Compreender esse ciclo de vida permite tomar decisões mais informadas e reduzir a probabilidade de descobrir demasiado tarde que uma ferramenta importante já não recebe a atenção de que necessita.
Sabe até quando os equipamentos e programas da sua empresa recebem atualizações?
Na TISEC, ajudamos empresas a avaliar soluções tecnológicas, compreender responsabilidades de manutenção e identificar riscos associados aos sistemas de que dependem, procurando alinhar as decisões técnicas com as necessidades do negócio.
Se está a considerar adquirir novos equipamentos ou pretende rever a tecnologia que já utiliza, podemos conversar sobre os aspetos de segurança e continuidade que vale a pena ter em conta antes de decidir.
Fontes oficiais: Comissão Europeia — The Cyber Resilience Act: Summary of the legislative text; Comissão Europeia — Cyber Resilience Act: Reporting obligations
Nota de precisão: o CRA não impõe automaticamente obrigações de fabricante a uma empresa que apenas utiliza um produto. Algumas obrigações começaram a aplicar-se em 2026 e as principais exigências serão aplicáveis a partir de 11 de dezembro de 2027; o enquadramento depende sempre do produto e do papel da organização na cadeia de fornecimento.
Comissão Europeia — Cyber Resilience Act: Reporting obligations
Fonte publicada em 11 de setembro de 2026Consultar a publicação original ↗